 Blog
 Newsletter
 Login
Was ist ein ISMS und warum wird es in Unternehmen benötigt?
Data Privacy von Chantal Nußbaum

Ein ISMS (Informationssicherheitsmanagementsystem) ist ein strukturiertes Instrument zur systematischen Steuerung der Informationssicherheit, das Unternehmen dabei unterstützt, sensible Daten durch gezielte Maßnahmen, Risikomanagement und kontinuierliche Verbesserung vor Bedrohungen zu schützen, resilienter zu machen und Compliance-Anforderungen zu erfüllen.
Das erwartet Sie:
- Warum ein ISMS heute kein Nice-to-Have mehr ist
- Was bedeutet ISMS? Definition und Kernziele
- Warum braucht ein Unternehmen ein ISMS?
- Wichtige Standards im Überblick (ISO 27001, IT-Grundschutz, NIS-2-Richtlinie, TISAX)
- ISMS einführen: Der typische Prozess in 7 Schritten
- Was ist ein externer CISO und wann ist er sinnvoll?
- So unterstützen Sie die ISMS-Implementierung mit dem richtigen Tool
- KPIs zur Messung der Wirksamkeit
- KI im ISMS als Chance und Risiko
- ISMS betreiben: Ein fortlaufender Prozess
- ISMS-Checkliste für Unternehmen
- Häufig gestellte Fragen zum ISMS
Warum ein ISMS heute kein Nice-to-Have mehr ist
Die aktuelle Bedrohungslage in der IT-Sicherheit
Die Bedrohungslage in der IT-Sicherheit entwickelt sich dynamisch: Ransomware, Phishing und Angriffe auf Lieferketten können Unternehmen jederzeit treffen. Ein ISMS stärkt die digitale Resilienz, indem es Prävention, Notfallmanagement und kontinuierliche Verbesserung miteinander verbindet.
Sicherheit in der Lieferkette
In einer vernetzten Wirtschaft ist ein Unternehmen nur so sicher wie das schwächste Glied in der Lieferkette. Cloud-Anbieter, Software-Partner oder externe Dienstleister haben oft Zugriff auf sensible Daten. Ein ISMS bietet hier den notwendigen Rahmen, um den Überblick über alle eingesetzten Lieferanten zu behalten und deren Kritikalität für die eigenen Kernprozesse zu bewerten.
ISMS als Wettbewerbsvorteil
Ein ISMS schafft Vertrauen bei Kunden, Partnern und Auftraggebern, weil Sicherheitsprozesse und Maßnahmen nachvollziehbar dokumentiert sind und ausgeführt werden. Sicherheit wird so zu einem aktiven Verkaufsargument und hebt das Unternehmen von der Konkurrenz ab.
Was bedeutet ISMS? Definition und Kernziele
Ein Informationssicherheitsmanagementsystem (ISMS) ist ein strukturierter Ansatz zur Sicherstellung der Vertraulichkeit, Integrität und Verfügbarkeit von Informationen. Es handelt sich um ein prozessorientiertes Rahmenwerk, das alle Aspekte der Informationssicherheit in einem Unternehmen abdeckt: Von der Strategieentwicklung bis hin zur Umsetzung und Überwachung von Sicherheitsmaßnahmen. Da das ISMS im Verantwortungsbereich der Unternehmensführung liegt, verfolgt es einen Top-Down-Ansatz.
Komponenten eines ISMS:
- Risikomanagement: Identifizierung, Bewertung und Behandlung von Sicherheitsrisiken
- Sicherheitsrichtlinien und -verfahren: Detaillierte Anleitungen für das Sicherheitsmanagement
- Bewusstseinsbildung und Schulung: Mitarbeiterschulungen zur Sensibilisierung für Sicherheitsfragen
- Inkrementelle Überprüfung und Verbesserung: Kontinuierliche Bewertung und Optimierung des ISMS
Die drei Schutzziele der Informationssicherheit
Jedes ISMS zielt darauf ab, im Rahmen des Risikomanagements diese drei Schutzziele in Einklang zu bringen. Wenn eines vernachlässigt wird, entstehen neue Risiken für das Unternehmen.
| Schutzziel | Bedeutung (Kurzdefinition) | Typische Bedrohung | Mögliche Maßnahme |
| Vertraulichkeit | Informationen sind nur für autorisierte Personen zugänglich | Datenlecks, Spionage, Phishing-Angriffe, Diebstahl von Laptops | Verschlüsselung, strenge Zugriffskontrollen, Zwei-Faktor-Authentifizierung (2FA) |
| Integrität | Informationen sind korrekt, vollständig und unverändert | Manipulation von Daten durch Hacker, versehentliche Änderungen durch Mitarbeiter | Digitale Signaturen, Hashwerte, Backups, Änderungsdokumentation |
| Verfügbarkeit | Informationen und Systeme sind bei Bedarf zuverlässig nutzbar | DDoS-Angriffe, Ransomware, Hardwareausfälle, Naturkatastrophen | Redundante Systeme, Notfall- und Wiederherstellungspläne, regelmäßige Wartung |
Tabellarische Übersicht zu den Schutzzielen der Informationssicherheit
Was gehört zum Geltungsbereich eines ISMS?
Geltungsbereich, auch Scope genannt, legt die verbindlichen Grenzen fest undbestimmt exakt, welche Teile einer Organisation, also Standorte, Prozesse, Systeme und Daten, durch das ISMS geschützt und gesteuert werden.
Folglich ist der Geltungsbereich eines ISMS nicht starr vorgegeben. Es gibt keinen allgemeingültigen Standard. Er wird von jedem Unternehmen selbst definiert und orientiert sich vor allem an den eigenen Risiken sowie gesetzlichen und vertraglichen Anforderungen. Das ist durchaus sinnvoll, denn ein Software-Start-up hat andere Anforderungen als ein Krankenhaus oder ein Finanzinstitut.Im Kern dreht sich alles um eine einfache Frage: Was möchte ich schützen?
Der Scope kann entsprechend so weit oder eng gefasst werden, wie es sinnvoll ist. Manche Unternehmen beginnen bewusst klein. So kann beispielsweise mit einer einzelnen Abteilung oder einem kritischen System begonnen und das ISMS später schrittweise erweitert werden. Dabei muss jedoch bedacht werden, dass eine Trennung nicht immer möglich ist, da unterschiedliche Abteilungen häufig dieselbe Infrastruktur nutzen. Zudem müssen die Schnittstellen zu Bereichen außerhalb des Scopes klar definiert sein, um Sicherheitslücken zu vermeiden.
Die Geschäftsführung legt fest, was in den Scope gehört:
- Standorte und Teams
- IT-Systeme und Daten
- Geschäftsprozesse
- Externe Dienstleister
Wichtig ist, dass der Scope klar dokumentiert ist und auf realen Risiken sowie Anforderungen basiert. Ein ISMS, das versucht, alles abzudecken, scheitert oft an der eigenen Komplexität. Ein System, das sich auf das Wesentliche konzentriert, hingegen, ist nachhaltig erfolgreich.
Ist ein ISMS ein technisches System?
Ein ISMS ist kein technisches System im Sinne einer Software, sondern ein Managementsystem. Man kann sich das ISMS als ein betriebsweites System für die Informationssicherheit in einem Unternehmen vorstellen.
Während eine Firewall oder ein Virenscanner technische Werkzeuge sind, die jeweils eine spezifische Aufgabe erfüllen, ist das ISMS der übergeordnete Plan. Es legt unter anderem fest:
- Was überhaupt geschützt werden muss (z. B. Kundendaten oder Geschäftsgeheimnisse)
- Warum es geschützt werden muss und welche Risiken es gibt
- Wie vorzugehen ist, wenn doch einmal etwas schiefgeht
- Wer wofür verantwortlich ist
Ein ISMS besteht also aus den drei Säulen Menschen, Prozesse und Technik. Dabei ist die Technik nur ein Teil des Ganzen. Selbst die beste Verschlüsselungssoftware nützt wenig, wenn Mitarbeiter ihre Passwörter auf Post-its am Monitor kleben oder es keinen Prozess gibt, um neue Mitarbeiter sicher einzuweisen.
Ein ISMS ist demnach kein einfaches Tool, das man kauft, sondern eine unternehmensweite Strategie, die gelebt wird. Es bildet den Rahmen, der dafür sorgt, dass die technische Sicherheit nicht dem Zufall überlassen wird, sondern planvoll und dauerhaft gewährleistet ist.
Warum braucht ein Unternehmen ein ISMS?
Gesetzliche und regulatorische Anforderungen erfüllen
Viele Branchen unterliegen strengen Datenschutz- und Sicherheitsvorschriften (z.B. DSGVO, BDSG). Ein ISMS hilft dabei, diese Anforderungen effizient zu erfüllen. Gegebenfalls wird sogar die Umsetzung eines ISMS gefordert
Proaktiver Schutz vor Cyberangriffen und Sicherheitsvorfällen
In einer Zeit ständig wachsender Cyberangriffe bietet ein ISMS einen proaktiven Ansatz zur Minimierung von Sicherheitsrisiken.
Verantwortung der Geschäftsleitung wahrnehmen
Anhand des ISMS nimmt die Geschäftsleitung ihre Verantwortung für die IT-Sicherheit des Unternehmens aktiv wahr und delegiert Risiken nicht ausschließlich an die IT.
Vertrauen und Wettbewerbsvorteile stärken
Durch die offene Kommunikation über Ihre Sicherheitsbemühungen können Sie das Vertrauen Ihrer Kunden, Partner und Investoren stärken. Außerdem kann ein zertifiziertes ISMS als Unterscheidungsmerkmal gegenüber Wettbewerbern dienen und Ihre Wettbewerbsfähigkeit steigern.
Kosten und Ausfallrisiken reduzieren
Ein proaktiver Sicherheitsansatz kann langfristig Kosten durch erfolgreich verhinderte Sicherheitsvorfälle einsparen.
Geschäftsprozesse und Lieferketten absichern
Mit einem ISMS können Unternehmen kritische Geschäftsprozesse und externe Abhängigkeiten systematisch erfassen, absichern und regelmäßig evaluieren.
Wichtige Standards im Überblick (ISO 27001, IT-Grundschutz, NIS-2-Richtlinie, TISAX®)
ISO/IEC 27001
Die ISO 27001 ist der weltweit anerkannte Standard für Informationssicherheitsmanagementsysteme. Sie definiert keine festgelegten technischen Vorschriften, sondern einen Rahmen, wie Unternehmen Risiken identifizieren und managen müssen. Eine Zertifizierung nach ISO 27001 ist international gültig und signalisiert Kunden und Partnern höchste Sicherheitsstandards. Oft ist die ISO 27001 auch Voraussetzung für internationale Aufträge oder Cloud-Nutzung.
BSI IT-Grundschutz
Der IT-Grundschutz des Bundesamts für Sicherheit in der Informationstechnik (BSI) ist ein Katalog mit bewährten Sicherheitsmaßnahmen für typische IT-Systeme und Prozesse. Er bietet eine strukturierte Methode, um den Sicherheitsbedarf zu ermitteln und passende Schutzmaßnahmen umzusetzen. Besonders in Deutschland ist er der Referenzstandard, insbesondere für den öffentlichen Sektor und kritische Infrastrukturen. Er lässt sich hervorragend mit der ISO 27001 kombinieren.
TISAX®
TISAX® ist ein branchenspezifisches Audit- und Bewertungsmodell für die Automobilindustrie, basierend auf der ISO 27001. Es dient dazu, die Sicherheitsstandards von Lieferanten und Partnern zu überprüfen. Für Zulieferer und Dienstleister der Automobilbranche ist TISAX® oft zwingend erforderlich, um Aufträge von Herstellern zu erhalten.
NIS-2-Richtlinie
Die NIS-2-Richtlinie ist eine EU-Verordnung, die Cyber-Sicherheitsanforderungen für „wesentliche“ und „wichtige“ Unternehmen (z. B. Energie, Verkehr, Gesundheitswesen, aber auch große KMU) vorschreibt. Für betroffene Unternehmen ist die Umsetzung verpflichtend. Die NIS-2 verlangt explizit ein ISMS (oft basierend auf ISO 27001 oder IT-Grundschutz). Bei Nichteinhaltung drohen hohe Bußgelder und Haftungsrisiken für die Geschäftsleitung.
ISMS einführen: Der typische Prozess in 7 Schritten
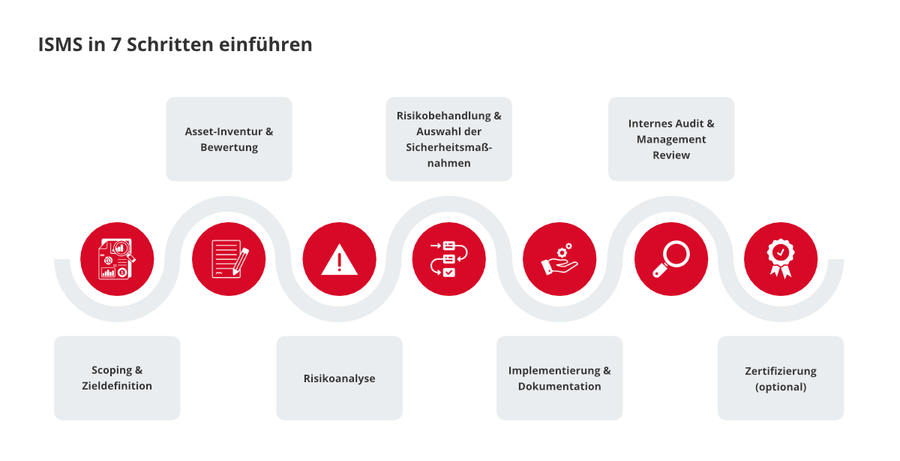
1. Scoping & Zieldefinition
- Was gehört zum ISMS? (Abgrenzung der Organisation, Standorte, IT)
- Ziele, Anforderungen
2. Asset-Inventur & Bewertung
- Identifikation aller Unternehmenswerte und wertvoller Informationen (Daten, Software, Hardware, Personal, Wissen)
- Bewertung der Kritikalität
3. Risikoanalyse
- Identifikation der Risiken
- Berechnung der Eintrittswahrscheinlichkeiten und Schadensausmaß
4. Risikobehandlung & Auswahl der Sicherheitsmaßnahmen
- Risikobehandlungsmaßnahmen definieren (Risiko vermeiden, akzeptieren, übertragen, mindern)
- Auswahl passender Maßnahmen
5. Implementierung & Dokumentation
- Umsetzung der technischen und organisatorischen Maßnahmen
- Erstellung von Richtlinien, Verfahrensanweisungen und Handbüchern
6. Internes Audit & Management Review
- Wirksamkeitsüberprüfungen
- Bericht an die Geschäftsführung zur Anpassung der Strategie
7. Zertifizierung (optional)
- Externes Audit durch anerkannte Stellen zur offiziellen Bestätigung
Was ist ein externer CISO und wann ist er sinnvoll?
Ein externer IT-Sicherheitsbeauftragter / CISO unterstützt die Geschäftsleitung und interne IT-Verantwortliche beim Aufbau und Betrieb des ISMS. Er koordiniert und kontrolliert unter anderem Risikoanalysen, Sicherheitsmaßnahmen, Richtlinien, Audits und Management-Reports.
Besonders für kleine und mittlere Unternehmen bietet ein externer CISO Zugang zu spezialisiertem Know-how, ohne dass eine eigene Vollzeitstelle geschaffen werden muss. Die operative Umsetzung bleibt trotzdem in enger Abstimmung mit den internen Verantwortlichen.
So unterstützen Sie die ISMS-Implementierung mit dem richtigen Tool
Was eine gute ISMS-Software leisten muss
Die Einführung eines ISMS bedeutet einen erheblichen Dokumentations- und Koordinationsaufwand. Eine gute ISMS-Software ist kein digitaler Ablageordner, sondern vielmehr der zentrale Mittelpunkt sämtlicher Sicherheitsprozesse.
Eine ISMS-Software sollte folgende Kernfunktionen erfüllen:
- Abdeckung relevanter Standards: Die Software muss flexibel sein und Anforderungen von ISO 27001, BSI IT-Grundschutz, TISAX oder NIS-2 abdecken. Idealerweise geschieht dies in einer integrierten Lösung, um Doppelarbeit zu vermeiden.
- Unterstützung des Risikomanagements: Sie sollte die Risikoanalyse strukturieren, Berechnungen automatisieren und die Auswahl passender Sicherheitsmaßnahmen vorschlagen.
- Zentrale Dokumentation: Alle Prozesse und Nachweise müssen an einem Ort ('Single Source of Truth') verwaltet werden, inklusive Versionskontrolle und Zugriffsberechtigungen.
- Prozessautomatisierung & Workflows: Eine gute Software hilft bei der Umsetzung durch Aufgabenverteilung, Erinnerungen und automatische Eskalationen, damit Maßnahmen nicht vergessen werden.
- Transparenz für die Führungsebene: Dashboards und Reports müssen den aktuellen Reifegrad, offene Risiken und den Umsetzungsstatus auf einen Blick für Verantwortliche, Geschäftsführung und Audits bereitstellen.
EDIRA: Ihre Software für ISMS nach ISO 27001, IT-Grundschutz, TISAX® und NIS-2

EDIRA unterstützt mittelständische Unternehmen und Informationssicherheitsbeauftragte dabei, ihr ISMS effizient aufzubauen, zu betreiben und kontinuierlich weiterzuentwickeln. Die Software eignet sich für die Arbeit mit verschiedenen Standards: ISO/IEC 27001, BSI IT-Grundschutz, TISAX® und NIS-2.
EDIRA wird im eigenen ISO 27001-zertifizerten Rechenzentrum der ETES GmbH in Stuttgart gehostet. Als „Software Made in Germany“ und „Software Hosted in Germany“ unterstützt EDIRA Unternehmen, die Wert auf einen nachvollziehbaren und standortbezogenen Betrieb ihrer ISMS-Lösung legen.
Zu den zentralen Funktionen gehören:
- Risikoanalyse und Risikobewertung: Unternehmenswerte, Bedrohungen und Risiken strukturiert erfassen und bewerten
- Dokumentvorlagen: Über 100 Vorlagen unterstützen bei der Erstellung der ISMS-Dokumentation. Die Dokumente können direkt in EDIRA bearbeitet, mit Status versehen und über Filter organisiert werden.
- Aufgaben- und Maßnahmenmanagement: Aufgaben, Verantwortlichkeiten und Fristen zentral zuweisen und nachverfolgen
- Zentrale Dokumentationsverwaltung: Richtlinien, Nachweise und weitere ISMS-Dokumente strukturiert verwalten
- Audit-Funktionalität: Interne Audits und die Vorbereitung auf Prüfungen übersichtlich organisieren
- Rollenbasierte Zugriffe: Benutzer erhalten nur Zugriff auf die für ihre Aufgaben erforderlichen Bereiche
- Zwei-Faktor-Authentisierung: Eine zusätzliche Sicherheitsebene schützt den Zugang zur Anwendung
KPIs zur Messung der Wirksamkeit
Schulungsdurchdringungsrate
Prozentsatz der Mitarbeiter, die die jährliche Sicherheitsschulung abgeschlossen haben (Zielwert z. B. > 85 %, unter Ausschluss von Langzeitkranken/Elternzeit)
Patch-Zyklus-Effizienz
Zeitspanne zwischen der Veröffentlichung eines kritischen Sicherheitsupdates (z. B. für Betriebssysteme) und dessen tatsächlicher Installation auf den Kernsystemen
MFA-Abdeckungsrate
Prozentsatz der Benutzerkonten, bei denen die Multi-Faktor-Authentifizierung aktiv und erzwungen ist
Backup-Erfolgsquote
Prozentsatz der erfolgreich durchgeführten Datensicherungen innerhalb eines Monats
Vorfalls-Reaktionszeit
Durchschnittliche Zeit von der Meldung eines Sicherheitsvorfalls bis zu dessen erster Eingrenzung/Behebung
KI im ISMS als Chance und Risiko
Die Bedrohungslage entwickelt sich rasant weiter – insbesondere durch den Einsatz von Künstlicher Intelligenz. Während KI uns hilft, Angriffe schneller zu erkennen, nutzen Kriminelle sie für hochprofessionelles Social Engineering oder täuschend echte Deepfakes. Ein dynamisches ISMS sorgt dafür, dass solche neuen Bedrohungsvektoren kontinuierlich in die Risikoanalyse einfließen und Ihre Abwehrmechanismen immer auf dem neuesten Stand bleiben.
Chance für das ISMS: KI als Verstärker
KI kann die Informationssicherheit auf ein neues Level heben:
- Automatisierte Erkennung: KI-gestützte Systeme (z. B. SIEM/EDR) erkennen Anomalien im Netzwerkverkehr in Echtzeit, die für menschliche Administratoren unsichtbar blieben.
- Effizientere Risikoanalyse: KI kann riesige Mengen an Bedrohungsdaten (Threat Intelligence) auswerten und helfen, Risikobewertungen schneller und präziser durchzuführen.
Risiko: Neue Angriffsmethoden durch KI
- Personalisiertes Social Engineering: Kriminelle nutzen LLMs (Large Language Models), um perfekt geschriebene, glaubwürdige Phishing-Mails in jeder Sprache zu verfassen.
- Deepfakes: Durch KI-generierte Audio- und Videosequenzen können Führungskräfte imitiert werden, um unbefugte Zahlungen oder Datenfreigaben zu provozieren (CEO-Fraud).
- Datenabfluss durch "Shadow AI": Mitarbeiter geben sensible Unternehmensdaten in öffentliche KI-Tools ein, wodurch diese Informationen Teil des Trainingsdatensatzes werden und potenziell für Dritte sichtbar werden.
- KI-gestützte Malware: Angreifer nutzen KI, um Schadsoftware zu schreiben, die sich automatisch an Sicherheitsmaßnahmen anpasst (polymorphe Malware).
ISMS betreiben: Ein fortlaufender Prozess
Ein entscheidender Aspekt eines erfolgreichen ISMS ist, dass es nicht als einmaliges Projekt betrachtet wird, sondern als ein lebendiges System. Da sich die Bedrohungslage und die technologische Infrastruktur ständig ändern, unterliegt ein ISMS einem kontinuierlichen Verbesserungszyklus.
International etablierte Standards basieren daher auf dem PDCA-Zyklus (Plan-Do-Check-Act):
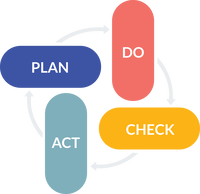
Plan: Festlegung der Informationssicherheitsziele, Risikoanalyse und Planung der notwendigen Prozesse und Schutzmaßnahmen
Do: Praktische Umsetzung und Implementierung der geplanten Sicherheitsmaßnahmen
Check: Kontinuierliche Überprüfung und Messung der Wirksamkeit der Maßnahmen (Monitoring).
Act: Optimierung des Systems basierend auf den Erkenntnissen aus der Überprüfung, um Lücken zu schließen und Effizienz zu steigern
Dieser Verbesserungszyklus stellt sicher, dass Unternehmen auf neue Bedrohungsszenarien frühzeitig und koordiniert reagieren können.
ISMS-Checkliste für Unternehmen
Folgende Fragen helfen Ihnen dabei, einen groben aktuellen Stand Ihres ISMS zu erfassen und mögliche Lücken aufzudecken:
- Ist die Geschäftsleitung eingebunden?
- Ist der Geltungsbereich definiert?
- Sind wichtige Informationen und Prozesse erfasst?
- Wurden Risiken bewertet?
- Sind Maßnahmen priorisiert und Verantwortlichen zugewiesen?
- Gibt es dokumentierte Sicherheitsrichtlinien?
- Sind Notfall- und Meldeprozesse vorhanden?
- Werden Mitarbeitende geschult?
- Wird die Wirksamkeit regelmäßig geprüft?
- Sind Nachweise zentral verfügbar?
Häufig gestellte Fragen zum ISMS
Ein ISMS ist ein systematischer Rahmen für Informationssicherheit. Es hilft Unternehmen, Risiken zu erkennen, Sicherheitsmaßnahmen zu steuern und Informationen sowie IT-Systeme zu schützen. Dabei berücksichtigt es technische, organisatorische und personelle Aspekte mit dem Ziel, Vertraulichkeit, Integrität und Verfügbarkeit sicherzustellen.
Ein ISMS ist nicht für jedes Unternehmen gesetzlich vorgeschrieben. Für bestimmte Organisationen, Branchen und NIS-2-betroffene Unternehmen gelten jedoch konkrete Anforderungen an Risikomanagement, Informationssicherheit und Nachweise. Auch ohne gesetzliche Pflicht kann ein ISMS sinnvoll sein. Es schafft klare Verantwortlichkeiten, reduziert Sicherheitsrisiken und unterstützt Unternehmen dabei, Kunden- und Vertragsanforderungen zu erfüllen.
Nein. Ein ISMS ist das Informationssicherheitsmanagementsystem eines Unternehmens. ISO/IEC 27001 ist eine internationale Norm, die Anforderungen an ein ISMS definiert und eine Zertifizierung ermöglicht. Ein Unternehmen kann ein ISMS betreiben, ohne nach ISO 27001 zertifiziert zu sein. Umgekehrt bestätigt ein ISO-27001-Zertifikat nicht automatisch die vollständige Erfüllung aller NIS-2- oder BSIG-Anforderungen.
Auch kleine und mittlere Unternehmen profitieren von einem ISMS. Der Umfang sollte zur Unternehmensgröße, zum Schutzbedarf und zu den bestehenden Risiken passen. Ein risikobasiertes ISMS hilft KMU unter anderem beim Schutz von Kundendaten, Cloud-Diensten, Geschäftsgeheimnissen und kritischen Prozessen. Es verbessert außerdem die Vorbereitung auf Kundenanforderungen, Audits und Sicherheitsvorfälle.
Die Dauer hängt unter anderem von Unternehmensgröße, Geltungsbereich, vorhandenen Prozessen und dem gewünschten Zertifizierungsziel ab. Ein pragmatischer Einstieg umfasst die Festlegung des Geltungsbereichs, die Erfassung wichtiger Informationen, eine Risikoanalyse, die Planung von Maßnahmen sowie deren Dokumentation und Überprüfung. Ein ISMS sollte schrittweise eingeführt und kontinuierlich weiterentwickelt werden.
Die Kosten eines ISMS hängen stark von individuellen Faktoren wie Unternehmensgröße, Geltungsbereich, Beratungsaufwand, Software, technischen Maßnahmen, Schulungen und einer möglichen Zertifizierung ab. Um den Aufwand zu begrenzen, sollten Unternehmen Risiken priorisieren, vorhandene Prozesse nutzen und Verantwortlichkeiten frühzeitig festlegen. ISMS-Software wie EDIRA kann dabei helfen, Risiken, Maßnahmen, Dokumente und Nachweise zentral zu verwalten.
Ja, Unternehmen können ein ISMS grundsätzlich selbst einführen. Dafür benötigen sie jedoch interne kompetente Verantwortliche, ausreichend Fachwissen, Zeit und die Unterstützung der Geschäftsleitung.
Ein externer CISO kann bei der Risikoanalyse, der Auswahl eines Standards, der Umsetzung gesetzlicher Anforderungen oder der Auditvorbereitung unterstützen. Mit EDIRA lassen sich zentrale ISMS-Aufgaben wie Risikoanalyse, Maßnahmenmanagement und Nachweisführung strukturiert organisieren.


Autoren
Markus Espenhain
Unser Geschäftsführer und Gründer ist für die Strategie und den Kontakt zu Kunden & Partnern verantwortlich. Im Blog stellt er Ihnen neue Partnerschaften und Unternehmens-News vor.
Ioannis Dimas
Datenschutz und Informationssicherheit sind seine Herzensangelegenheit. Er berät Unternehmen zu diesen Themen und kann viel dazu berichten.
Chantal Nußbaum
In den Bereichen Datenschutz und Informationssicherheit liegt ihr Schwerpunkt. Durch Fortbildungen ist sie immer auf dem neusten Stand der Gesetze.
Simon Jung
Planung, Realisierung, Wartung und Support sämtlicher Systeme Ihrer individuellen IT-Infrastruktur ist das Fachgebiet seines Teams.
Christian Gleich
Sein Schwerpunkt liegt in dem Kontakt zu Kunden. Durch seine tägliche Arbeit mit unserem gesamten Produktportfolio landen Neuigkeiten immer zuerst bei ihm.
Robin Aukschlat
Als KI-Beauftragter liegt sein Fokus auf Datenschutz und Informationssicherheit im Umgang mit Künstlicher Intelligenz.