

 Blog
 Newsletter
 Login
ISMS betreiben: So sichern Sie dauerhaft die Informationssicherheit in Ihrer Organisation
Data Privacy von Chantal Nußbaum

Ein ISMS endet nicht mit der Einführung in Ihrem Unternehmen. Vielmehr ist ein ISMS als fortlaufende Prozess zu verstehen, während dem in zyklischen Abständen Risiken, Maßnahmen Audits und Maßnahmen zur Verbesserung gesteuert werden.
Was bedeutet es, ein ISMS im Alltag zu betreiben?
Der Unterschied zwischen Aufbau und Betrieb eines ISMS
Viele Unternehmen begehen den fatalen Fehler, Informationssicherheit als ein Ziel zu definieren, das man „erreicht“. Sie implementieren ein ISMS und setzen dafür Maßnahmen um, haken eine Liste ab und fühlen sich sicher – das ISMS ist ja vorhanden. In der Realität ist tatsächliche Sicherheit jedoch kein Zustand, sondern eine dauerhafte Aufgabe. Wer ein ISMS nur aufbaut, aber nicht aktiv betreibt und optimiert, beginnt bereits zu verlieren.
Der PDCA-Zyklus als Fundament des kontinuierlichen Verbesserungsprozesses (KVP)
Ein ISMS, das nur auf dem Papier existiert, ist im Ernstfall wertlos. Der eigentliche Wert liegt nicht in der Dokumentation und Planung, sondern in der konsequenten Anwendung des sogenannten PDCA-Zyklus. Dieser Zyklus ist ein systematisches Vier-Phasen-Modell zur Problemlösung und zur Optimierung von Prozessen und Systemen.
ISMS kontinuierlich verbessern durch PDCA-Zyklus
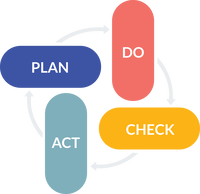
Doch wie verwandelt man dieses theoretische Modell in einen funktionierenden Geschäftsalltag? Wie verhindert man, dass das ISMS zur reinen „Papierübung“ wird?
Wir schauen uns die vier Phasen des Zyklus im ersten Schritt aus einer rein pragmatischen Perspektive an:
-
- PLAN: Risiko-basiertes Denken
- DO: Die Lücke zwischen Richtlinie und Realität schließen
- CHECK: Feedbackschleifen für ein lernendes System
- ACT: Systematische Optimierung und Härtung
PLAN: Risiko-basiertes Denken
Die Planungsphase ist weit mehr als eine reine Aufgabenliste. Es geht darum, die strategische Ausrichtung der Sicherheit an den tatsächlichen Geschäftsrisiken zu orientieren.
- Definition von messbaren Zielen: „Wir wollen sicher sein“ ist kein Ziel. Ein Ziel im Plan-Schritt ist: „Die Wiederherstellungszeit (RTO – Recovery Time Objective) für das Kernsystem X muss unter vier Stunden liegen.“. Eine klare Definition macht es einfacher, Schwachstellen im System rechtzeitig zu entdecken und diese zu beheben.
- Festlegung der Risikotoleranz: Hier wird entschieden, welche Restrisiken das Unternehmen akzeptiert und wo investiert werden muss. Dies ist eine Management-Entscheidung, keine rein technische. Die Risikotoleranz kann durch unterschiedliche Faktoren beeinflusst sein (Branche, Unternehmensstandort, Daten und Informationen).
- Systematisches Vorgehen statt Ad-hoc-Reaktionen: Anstatt bei jedem neuen Tool oder jedem Vorfall spontan zu reagieren, wird ein strukturierter Prozess etabliert. Die Planung definiert den Weg: Wie bewerten wir Bedrohungen, und nach welcher Logik entscheiden wir über die notwendigen Maßnahmen?
DO: Die Lücke zwischen Richtlinie und Realität schließen
Im „Do“-Schritt scheitern viele Systeme, weil die theoretischen Richtlinien nicht in den Arbeitsalltag der Mitarbeiter integriert werden.
- Operationalisierung: Eine Richtlinie, die besagt „Passwörter müssen komplex sein“, ist nur Theorie. Die Praxis ist die Implementierung eines zentralen Identity-Management-Systems, das diese Komplexität technisch erzwingt. Definierte Richtlinien müssen technisch als auch organisatorisch gelebt werden.
- Awareness als Prozess: Eine einmalige Schulung im Jahr ist kein „Do“. Wirkliche Umsetzung bedeutet, Sicherheit in die Unternehmenskultur zu integrieren – durch kontinuierliche Micro-Learnings und offene Feedback-Kanäle für Mitarbeiter.
- Stufenweise Implementierung: Komplexe Sicherheitsmaßnahmen werden oft in Phasen ausgerollt, um die Business-Kontinuität nicht zu gefährden.
CHECK: Feedbackschleifen für ein lernendes System
Der „Check“-Schritt ist das Frühwarnsystem des ISMS. Anstatt nach Fehlern zu suchen, geht es hier darum, wertvolle Erkenntnisse über die Funktionsweise des eigenen Systems zu gewinnen und die Lernkurve des Unternehmens zu erhöhen.
- Das Audit als Standortbestimmung: Interne Audits werden nicht als „Prüfung“ verstanden, sondern als Chance für Verbesserung. Dabei wird verifiziert, ob die theoretischen Pläne noch mit der operativen Realität im Einklang stehen und ob Unterstützung benötigt wird.
- Echtzeit-Sichtbarkeit durch Monitoring: Während punktuelle Audits retrospektiv blicken, bietet ein kontinuierliches Monitoring die notwendige Transparenz über den aktuellen Sicherheitsstatus. Das macht die Infrastruktur steuerbar und reduziert die Reaktionszeit bei Anomalien drastisch.
ACT: Systematische Optimierung und Härtung
Der „Act“-Schritt ist kein bürokratischer Abschluss, sondern die eigentliche Wertschöpfung des ISMS. Hier wird sichergestellt, dass das System nicht starr wird, sondern mit dem Unternehmen mitwächst. Optimierung bedeutet im ISMS-Alltag, die Lücke zwischen dem „Soll“ (unseren Regeln) und dem „Ist“ (der täglichen Arbeit) kontinuierlich zu schließen.
- Lessons Learned aus dem Vorfallmanagement: Jeder Sicherheitsvorfall und jeder „Beinahe-Fehler“ dient als wertvolle Erkenntnisquelle. Statt lediglich das technische Symptom zu beheben, wird im Act-Schritt die zugrunde liegende Regel oder der Prozess angepasst. Dies verhindert die Wiederholung identischer Fehler und erhöht die Resilienz des Gesamtsystems.
- Schließung des Regelkreises: Die Ergebnisse der Optimierung fließen unmittelbar zurück in die Plan-Phase. Damit wird der PDCA-Zyklus zur operativen Routine: Messung (Check), Ableitung von Verbesserungen (Act) und die Neudefinition der Regeln für die Zukunft (Plan).
ISMS aufrechterhalten: Die wichtigsten Aufgaben im Überblick
| Betriebsbereich | Konkrete Aufgaben | Typische Nachweise |
| Governance und Verantwortlichkeiten | ISB-Rolle steuern, Verantwortliche benennen, Eskalationswege pflegen, Sicherheitsziele verfolgen | Rollenmodell, Organigramm, RACI-Matrix, Sitzungsprotokolle |
| Risikomanagement | Risiken neu bewerten, Risiken bei Änderungen erfassen, Risikobehandlung nachverfolgen | Risikoregister, Risikobehandlungsplan, Freigaben |
| Maßnahmen- und Kontrollmanagement | Technische und organisatorische Maßnahmen umsetzen, Wirksamkeit prüfen, offene Maßnahmen priorisieren | Maßnahmenplan, Kontrollnachweise, Tickets, Prüfberichte |
| Dokumentation | Richtlinien, Prozesse, Verfahrensanweisungen und Verzeichnisse aktuell halten | Dokumentenlenkung, Versionshistorie, Freigaben |
| Awareness und Kompetenz | Schulungen planen, Mitarbeitende sensibilisieren, Rollenkompetenzen nachweisen | Schulungsplan, Teilnahmequoten, Awareness-Kampagnen |
| Incident Management | Vorfälle erfassen, bewerten, analysieren und nachbereiten | Incident-Register, Lessons Learned, Korrekturmaßnahmen |
| Lieferantenmanagement | Dienstleister bewerten, Sicherheitsanforderungen prüfen, Verträge nachhalten | Lieferantenbewertung, AVV, Sicherheitsfragebögen, Auditberichte |
| Audit und Management Review | Interne Audits durchführen, Management informieren, Verbesserungen beschließen | Auditprogramm, Auditbericht, Maßnahmenliste, Management-Review-Protokoll |
| Kontinuierliche Verbesserung | Ursachen von Abweichungen analysieren und Verbesserungen wirksam umsetzen | CAPA- bzw. Korrekturmaßnahmen-Register, Wirksamkeitsprüfung |
Rollen und Verantwortlichkeiten: Wer steuert die Informationssicherheit?
- Geschäftsleitung / Top-Management: Trägt die Gesamtverantwortung, setzt Ziele und stellt Ressourcen bereit
- ISMS-Lenkungsgremium / Steuerungsausschuss: Koordiniert Maßnahmen, priorisiert Risiken, berichtet an das Management
- CISO / ISB: Steuert den operativen Betrieb und die kontinuierliche Verbesserung
- Verantwortliche für Fachbereiche und Teams: Setzen die Vorgaben im eigenen Bereich um und melden Abweichungen
- IT-Verantwortliche / Systemadministratoren: Technische Schutzmaßnahmen umsetzen und überwachen
- Datenschutz / Compliance: Rechtliche und normative Steuerung
- Incident-Response-Team / Notfallverantwortliche: Koordinieren Reaktionen auf Vorfälle und leiten Verbesserungen ab
- Interne Prüfer / Auditoren: Prüfen die Wirksamkeit des ISMS regelmäßig
- Externe Dienstleister und Auftragsverarbeiter: Übernehmen definierte Aufgaben unter klarer Verantwortung und Überwachung
- Alle Mitarbeitenden: Handeln sicher im Alltag und melden verdächtige Vorfälle
Typische Fehler beim ISMS-Betrieb
Warum starre Excel-Listen beim ISMS-Betrieb scheitern
Für die erste Bestandsaufnahme im Informationssicherheitsmanagementsystem (ISMS) greifen viele Unternehmen schnell zur Excel-Liste. Doch sobald ein ISMS in den echten Regelbetrieb übergeht oder eine Zertifizierung nach ISO 27001, TISAX oder NIS-2 ansteht, stoßen diese Tabellen an Grenzen. Wer sein ISMS dauerhaft mit Excel betreibt, riskiert Ineffizienz und Sicherheitslücken. Hier sind die 5 Hauptgründe, warum Excel-Listen im ISMS-Alltag scheitern:
-
- Versionen-Chaos
Ein ISMS erfordert Teamarbeit. Wenn IT, Datenschutz und Management gleichzeitig an Risikobewertungen arbeiten, entstehen unzählige Dateiversionen. Es fehlt also die eine verlässliche Datenquelle. Für Auditoren ist so eine lückenlose und revisionssichere Historie kaum nachweisbar. - Keine relationale Dynamik
Ein ISMS ist ein vernetztes Ökosystem: Ein Asset ist mit Risiken verknüpft, diese mit Maßnahmen, Richtlinien und Verantwortlichen. Excel ist zweidimensional. Ändert sich ein Detail, muss es an Dutzenden Stellen manuell nachgepflegt werden. Das System wird extrem fehleranfällig. - Totes Aufgabenmanagement
Excel-Listen erinnern nicht aktiv an anstehende Aufgaben, ablaufende Fristen oder jährliche Risikoanalysen. Ohne automatisierte Workflows werden wichtige Kontrollen übersehen und das ISMS verkommt zum reinen Bürokratiemonster. - Mangelnde Informationssicherheit
Ein ISMS enthält hochsensible Informationen über Schwachstellen und Sicherheitsrisiken des Unternehmens. Excel bietet kein granulares Berechtigungskonzept. Entweder man sieht alles oder gar nichts. Das ist ein internes Sicherheitsrisiko. - Fehlende Skalierbarkeit
Wenn das Unternehmen wächst oder neue regulatorische Anforderungen hinzukommen, blähen sich die Tabellen auf, werden unübersichtlich und stürzen ab. Excel wächst nicht agil mit den Bedrohungen von heute mit.
- Versionen-Chaos
Wie digitale ISMS-Software Abhilfe schafft
Ein ISMS scheitert im Alltag selten an fehlenden Richtlinien. Die eigentliche Herausforderung liegt im laufenden Betrieb: Risiken müssen aktuell bleiben, Maßnahmen brauchen klare Verantwortliche, Nachweise müssen auffindbar sein und Auditergebnisse dürfen nicht in E-Mails, Excel-Listen oder einzelnen Fachabteilungen verschwinden.
Eine ISMS Software schafft hier eine zentrale Arbeitsgrundlage. Sie bündelt relevante Informationen und standardisiert wiederkehrende Abläufe. Der aktuelle Status der Informationssicherheit wird somit für Verantwortliche transparent. Anstatt zahlreiche Tabellen und Dokumente manuell zu betreuen, können Unternehmen Risiken, Maßnahmen, Dokumente und Sicherheitsvorfälle in einem strukturierten System steuern.
Funktionen einer ISMS-Software sind zum Beispiel:
- Zentrale Erfassung und Bewertung von Informationssicherheitsrisiken
- Maßnahmenmanagement mit Verantwortlichkeiten, Fristen, Prioritäten und Status
- Dokumentenlenkung inklusive Versionierung, Freigaben und Wiedervorlagen
- Dashboards und Reports für ISB, IT-Leitung und Geschäftsführung
ISMS-Betrieb auslagern oder intern organisieren?
Der ISMS-Managementprozess kann vollständig intern durchgeführt werden. Unternehmen können sich jedoch auch externe Hilfe einbeziehen. Dafür ausschlaggebend sind interne Personalressourcen und vorhandes Know-How. Für viele Unternehmen ist ein hybrides Modell der goldene Mittelweg. Dabei unterstützt ein externer Informationssicherheitsbeauftragter (ISB) beim Betreiben des ISMS, indem er beispielsweise Aufgaben strukturiert oder moderiert und den internen Verantwortlichen entlastet.
| Modell |
Sinnvoll, wenn...
|
Risiko bzw. Grenze |
| Vollständig intern | genügend ISMS-, Audit- und GRC-Know-how vorhanden ist | Hoher Personalaufwand, Personenabhängigkeit |
| Externe Beratung punktuell | Aufbau, Auditvorbereitung oder Spezialthemen anstehen | Der Regelbetrieb bleibt intern oft ungesteuert |
| Dauerhafte Betreuung | interne Verantwortliche fachlich entlastet werden sollen, aber Governance im Unternehmen bleiben muss | Managementverantwortung und Risikoakzeptanz bleiben beim Unternehmen |
Fazit & Checkliste: So bleibt Ihr ISMS erfolgreich und auditbereit
Die größte Hürde bei der Implementierung eines ISMS ist der Versuch, sofort ein perfektes System zu schaffen und dieses unverändert zu belassen. Perfektion ist in der Informationssicherheit eine Illusion. Der Weg zu einer robusten Sicherheit führt über die Iteration: Planen, Umsetzen, Prüfen und Optimieren.
Ein planvolles, prozessgesteuertes Vorgehen schützt nicht nur vor Angriffen, sondern schafft Vertrauen bei Kunden und Partnern. Es ist die Gewissheit, dass Sicherheit kein Zufallsprodukt ist, sondern das Ergebnis eines gesteuerten, kontinuierlichen Verbesserungsprozesses. Wer diesen Zyklus beherrscht, ist nicht nur compliant, sondern auch zukunftssicher.
Die folgenden Punkte helfen Ihnen, Ihr ISMS auditbereit zu halten:
- PDCA-Zyklus zur kontinuierlichen Verbesserung einhalten
- Zentraler Datenstamm statt Versionschaos
- Lückenlose und automatisierte Historie
- Lebendiges Fristen- und Aufgabenmanagement
- Eindeutige Zuweisung von Verantwortlichkeiten
- Hybrider Wissenstransfer durch einen externen ISB
Häufig gestellte Fragen zum Betrieb eines ISMS
Ein ISMS zu betreiben bedeutet, Informationssicherheit dauerhaft und systematisch zu steuern. Dazu gehören insbesondere das Risikomanagement, die Pflege von Richtlinien und Nachweisen, die Umsetzung und Überwachung von Sicherheitsmaßnahmen, interne Audits, die Behandlung von Sicherheitsvorfällen sowie die kontinuierliche Verbesserung. Ein ISMS ist damit kein einmaliges Zertifizierungsprojekt. Es muss im Alltag wirksam bleiben und auf technische, organisatorische, rechtliche und geschäftliche Veränderungen reagieren. So verlangt zum Beispiel die ISO/IEC 27001 ausdrücklich, dass ein ISMS umgesetzt, betrieben, überwacht, überprüft, aufrechterhalten und verbessert wird.
Zum laufenden ISMS-Betrieb gehören typischerweise:
- Risiken erfassen, bewerten und bei Veränderungen aktualisieren
- Sicherheitsmaßnahmen planen, Verantwortlichen zuordnen und nachverfolgen
- Richtlinien, Prozesse und weitere ISMS-Dokumente aktuell halten
- Sicherheitsvorfälle, Schwachstellen und Abweichungen behandeln
- Mitarbeitende sensibilisieren und Schulungen durchführen
- Lieferanten und externe IT-Dienstleister sicherheitsrelevant bewerten
- Kennzahlen und Sicherheitsziele überwachen
- Interne Audits durchführen
- Management Reviews vorbereiten und Beschlüsse nachhalten
- Verbesserungs- und Korrekturmaßnahmen auf Wirksamkeit prüfen
Entscheidend ist: Nicht die Menge an Dokumenten macht ein ISMS wirksam, sondern nachweisbar gelebte Prozesse, klare Verantwortlichkeiten und ein funktionierender Verbesserungszyklus.
Der interne oder externe Informationssicherheitsbeauftragte, kurz ISB, koordiniert und steuert den ISMS-Betrieb. Dazu zählen beispielsweise die Pflege des Risikomanagements, das Nachhalten von Maßnahmen, die Vorbereitung interner Audits, die Organisation von Awareness-Maßnahmen und die Berichterstattung an die Geschäftsleitung. Der ISB darf jedoch nicht allein für alle Informationssicherheitsaufgaben verantwortlich sein. Fachbereiche, IT, Personal, Einkauf, Datenschutz und Management müssen definierte Aufgaben übernehmen. Die Geschäftsleitung bleibt für Prioritäten, Ressourcen, Risikoakzeptanz und wesentliche Entscheidungen verantwortlich. Eine klare Rollen- und Verantwortlichkeitsmatrix verhindert, dass das ISMS nur an einer einzelnen Person hängt.
Kontinuierliche Verbesserung bedeutet, Erkenntnisse aus dem Betrieb in konkrete Änderungen zu überführen. Auslöser können beispielsweise Audits, Sicherheitsvorfälle, Schwachstellen, Kennzahlen, Risikoanalysen, Rückmeldungen aus Fachbereichen oder Änderungen bei Lieferanten sein.


