

 Blog
 Newsletter
 Login
CVE-Datenbank (fast) aus, europäische Schwachstellendatenbank an
Data Privacy von Markus Espenhain
Aufatmen in letzter Minute: Das Aus der CVE-Datenbank konnte knapp verhindert werden, die Finanzierung ist vorerst gesichert. Gleichzeitig zeigt der Vorfall auf, dass alternative Schwachstellendatenbanken unerlässlich sind, um die IT-Sicherheit nicht zu gefährden. Die erste europäische Alternative EUVD ist jetzt online.
Eine vermutlich große Welle der Erleichterung rollte in der letzten Woche durch die IT-Welt. Lange Zeit stand die internationale Schwachstellendatenbank CVE (Common Vulnerabilities and Exposures) aufgrund von Finanzierungsproblemen auf der Kippe. Die Datenbank erfasst international Sicherheitslücken und wird maßgeblich von der US-Behörde CISA finanziert. In letzter Minute wurde der Vertrag zwischen dem Datenbank-Betreiber MITRE und CISA verlängert, nachdem US-Präsident Trump die weitere Finanzierung nicht mehr gewährleisten wollte.
Was ist eine Schwachstellendatenbank?
Schwachstellendatenbanken dokumentieren Informationen über bekannte Sicherheitslücken oder Schwachstellen in Software, Hardware oder Netzwerken. So kann sich international einerseits über Schwachstellen ausgetauscht und andererseits über mögliche Auswirkungen und Lösungen kommuniziert und sich ausgetauscht werden werden.
Schwachstellendatenbanken ermöglichen einen koordinierten Umgang mit Sicherheitslücken. Zahlreiche Interessensgruppen weltweit nutzen solche Datenbanken, beispielsweise Entwickler, IT-Sicherheitsverantwortliche, IT-Service-Anbieter sowie Regierungen und Behörden.
Abhängigkeit von CVE-Datenbank birgt Risiko für IT-Sicherheit
Es scheint, als ob die IT-Welt gerade so mit einem blauen Auge davon gekommen ist – ein CVE-Aus ohne eine gleichwertige Alternative hätte fatale Folgen:
- Wichtige Informationen nicht mehr zugänglich: Schwachstellendatenbanken sind eine wichtige Quelle, um potenzielle Sicherheitsrisiken zu identifizieren und zu analysieren. Sogar Sicherheitsexperten würden im Dunkeln tappen, wenn diese Informationen nicht mehr zugänglich sind.
- Verzögerte Beurteilung der Schwachstellen: Eine internationale, zentrale Plattform für den Austausch über Sicherheitslücken ermöglicht es, schnell und koordiniert Schwachstellen zu beurteilen.
- Erhöhtes Risiko für Cyberangriffe: Sicherheitslücken, die nicht oder spät entdeckt werden sind willkommene Einfallstore für Kriminelle.
EU-Alternative „European Union Vulnerability Database“ jetzt online
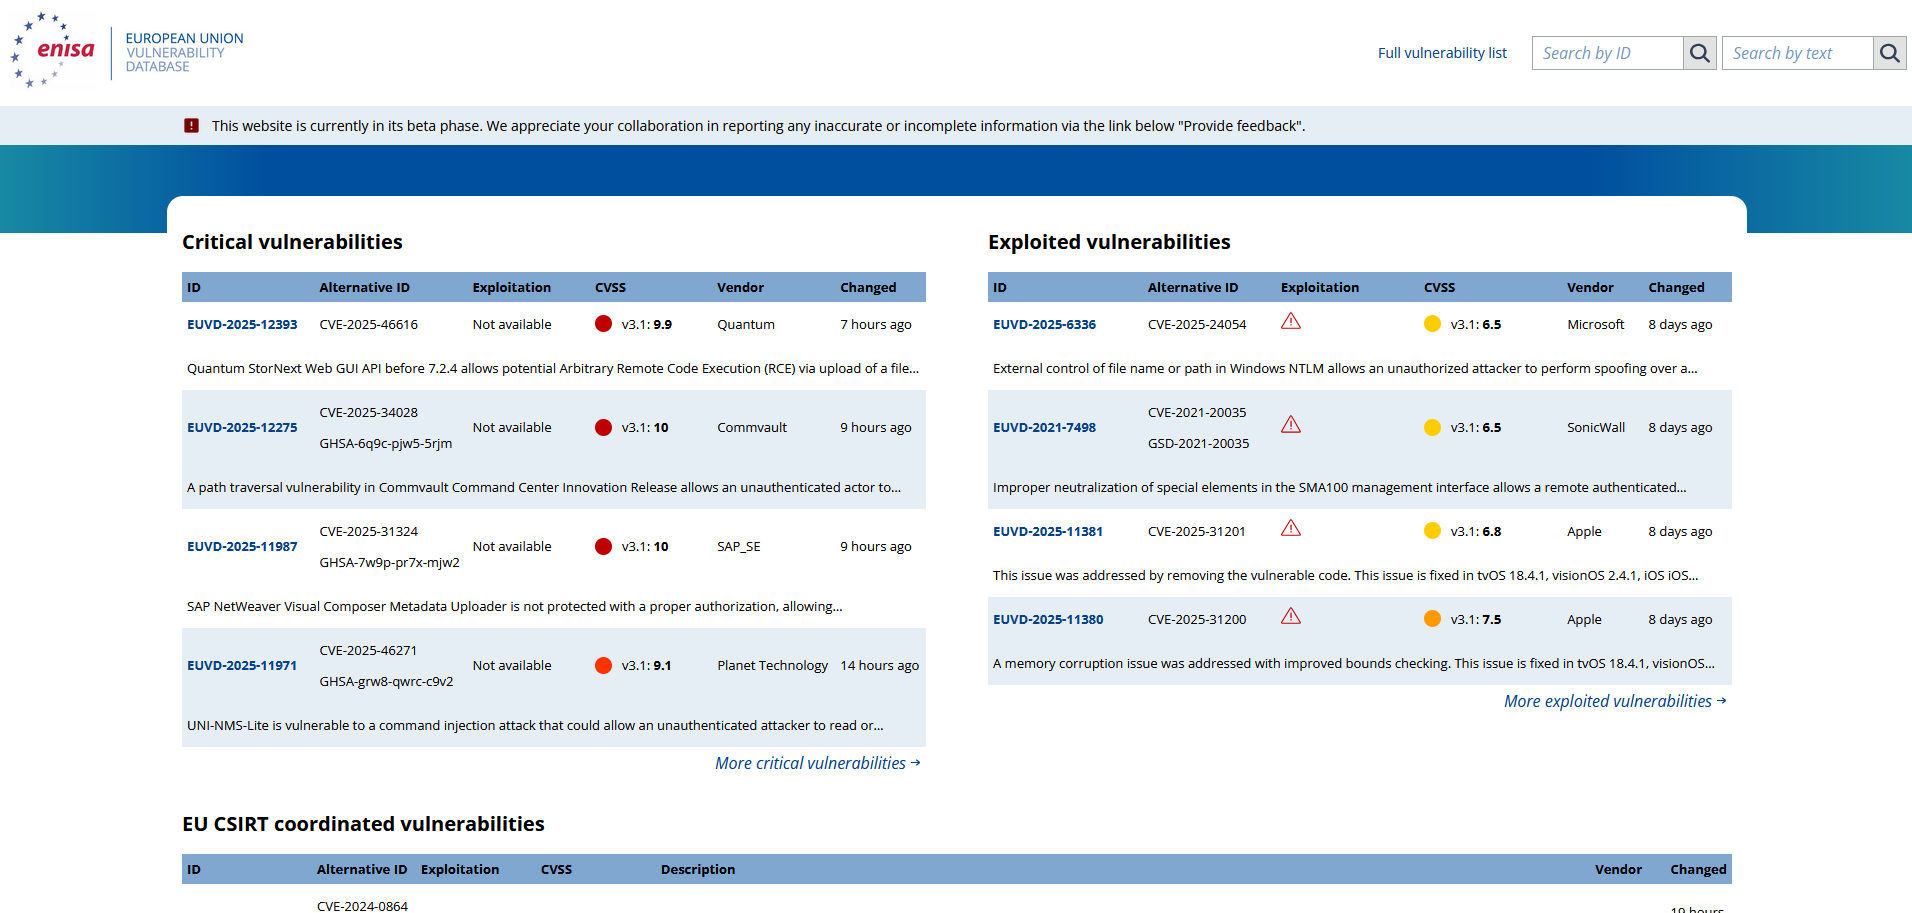
Schon im Juni 2024 verkündete die ENISA (European Network and Information Security Agency) an einer eigenen, mit der NIS-2-Richtlinie konformen Schwachstellendatenbank zu arbeiten. Angesichts des drohenden CVE-Aus zögerte die EU nun nicht lang und veröffentlichte kurzerhand die European Vulnerability Database.
Fazit
Die abgewendete CVE-Abschaltung hat etliche Steine ins Rollen gebracht: Weltweit ist die Abhängigkeit von der CVE-Datenbank nun im Fokus. Außerdem wird erneut klar, wie sehr Cybersicherheit von politischen und wirtschaftlichen Faktoren abhängig sein kann. Die schnelle Reaktion der EU ist positiv zu bewerten und zeigt einen ersten Schritt in Richtung digitale Souveränität in Europa.


